
CRA-Konformität für vernetzte Produkte auf AWS
Der EU Cyber Resilience Act (CRA) stellt Hersteller vernetzter Produkte vor harte Fristen und Bußgeldrisiken. Wir bringen Sie von Ihrer heutigen Architektur zu einem nachweisbar konformen Zielzustand auf Amazon Web Services (AWS), mit klarem Plan, praxiserprobten Mustern und konkreter Umsetzung.
~90 % der CRA-Technikanforderungen abgedeckt
Für Hersteller vernetzter Produkte: Vom Ist-Zustand zur nachweisbaren CRA-Konformität, pünktlich zu den gesetzlichen Fristen.
Herausforderung
Der CRA fordert – und die Uhr läuft
Der Cyber Resilience Act gilt für nahezu jedes vernetzte Produkt, das in der EU in Verkehr gebracht wird. Ab dem 11. September 2026 müssen Schwachstellen und Vorfälle binnen Stunden gemeldet werden, ab dem 11. Dezember 2027 ist volle Konformität Pflicht.
Viele Hersteller kennen die Regulierung, können sie aber nicht in konkrete Entwicklungsarbeit übersetzen. Es fehlen etablierte Prozesse, automatisierte Werkzeuge und eine nachhaltige Update-Infrastruktur über lange Produktlebenszyklen hinweg.
Unser Lösungsansatz
Beratung und Umsetzung in vier klaren Phasen
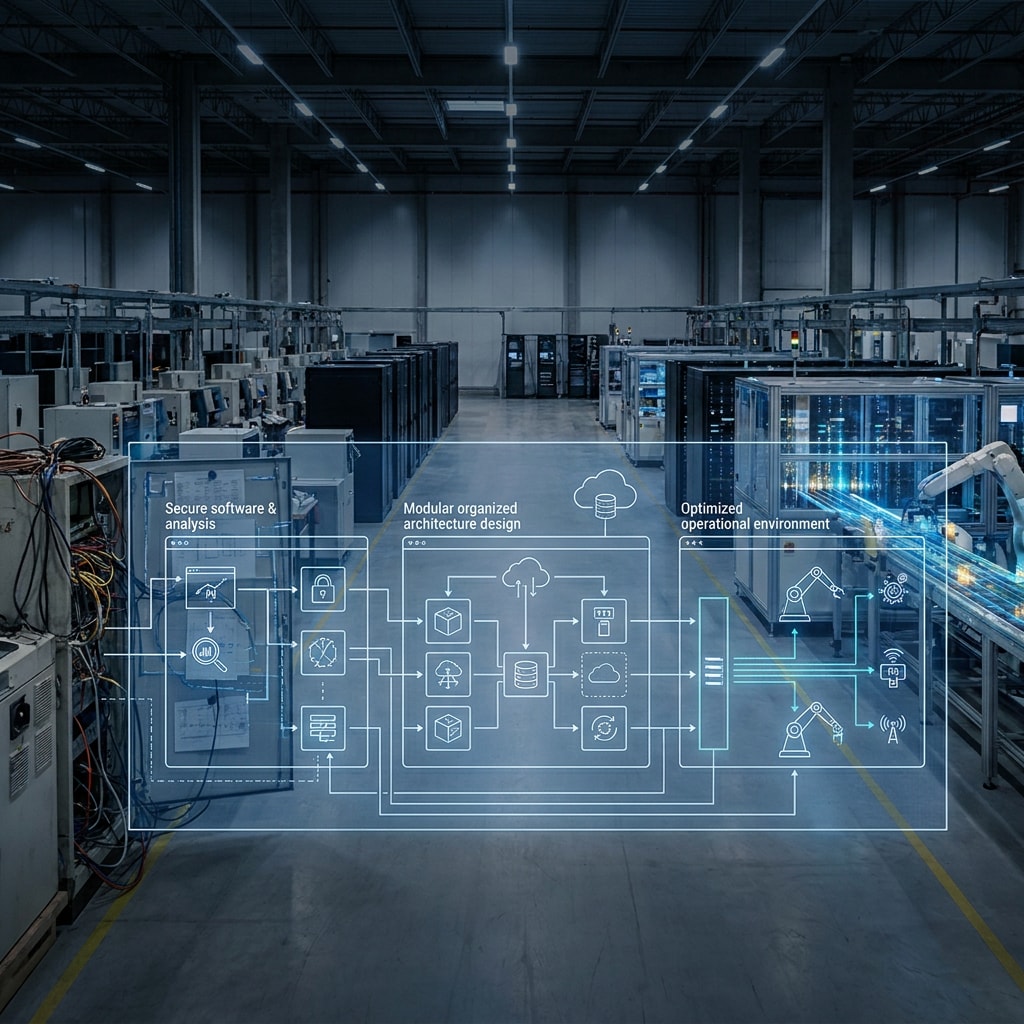
Im Kick-off-Workshop (1–2 Tage, vor Ort) stimmen wir Umfang, Stakeholder und CRA-Exposition ab, bestätigen Ihre Rolle als Wirtschaftsakteur und durchlaufen das Produktportfolio, um die Pilot-Produktlinie zu identifizieren. Anschließend führen wir einen AWS Well-Architected Framework Review (WAFR) mit CRA-Perspektive durch. Das Ergebnis ist keine Blackbox, sondern eine quantifizierte Aussage: Was ist abgedeckt, wo sind Lücken, was bleibt als rechtlicher Arbeitsstrom. Für Ihre Teams aus R&D, Security und Produktmanagement entsteht so erstmals ein gemeinsames, belastbares Bild der nötigen Schritte.
Ein Beispiel aus der Praxis
Bewährt in industriellen IoT-Projekten
Unsere Erfahrung aus realen industriellen IoT-Projekten fließt direkt in die CRA-Umsetzung ein. Für Kingspan, einen global tätigen Hersteller von Dämmpaneelen, entwickelten wir ein replizierbares "IoT in a box" auf Basis von AWS IoT SiteWise Edge. Heterogene Steuerungs- und Datensysteme über 50 Fabriken wurden vereinheitlicht: Die Anwendung lief binnen weniger Tagen auf AWS, monatlich werden 1,5 TB Daten verarbeitet, und die Audit-Zeit pro Werk sank von drei Wochen auf drei Minuten. Beim Containerterminal-Betreiber EUROGATE realisierten wir eine TIC-4.0-Datenplattform mit Greengrass, IoT Core und S3 für Echtzeit-Erfassung und auditfeste CI/CD-Auslieferung. Genau diese Muster, Edge-Härtung, automatisierte Pipelines, audit-sichere Dokumentation, übertragen wir auf CRA-spezifische Nachweispipelines.
Die Technik Dahinter
Die Architektur hinter der Konformität
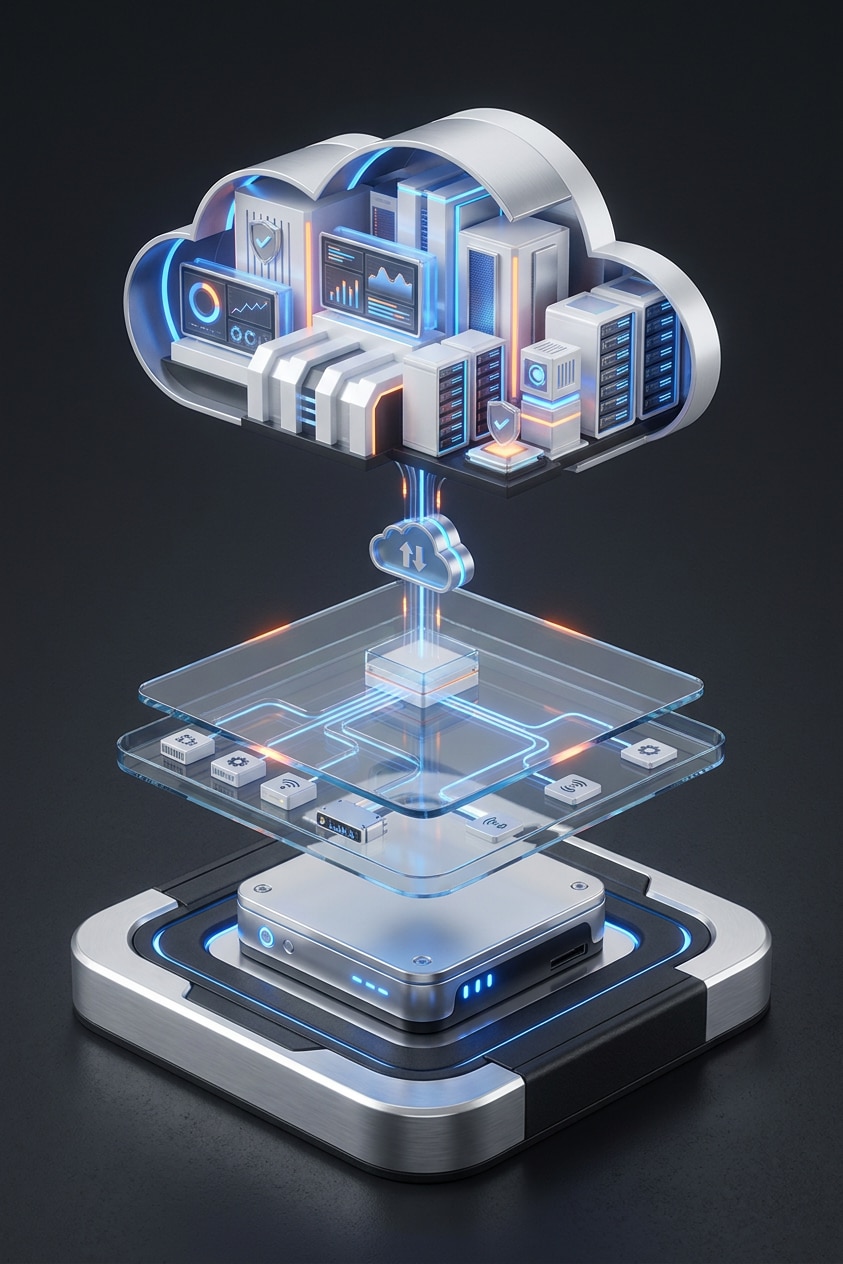
Für den Nachweis erzeugen wir SBOMs (Software-Stücklisten) automatisiert in der CI/CD-Pipeline – ausgerichtet an BSI TR-03183. Ein PSIRT-Betriebsmodell deckt die gesetzliche 24h/72h/14d-Meldekadenz über die ENISA-Plattform ab. Ein Dokumentengenerator erstellt die Annex-VII-konforme technische Dokumentation automatisch aus den Pipeline-Artefakten. Alle Daten verbleiben in europäischen AWS-Regionen – relevant für DSGVO, NIS2 und DORA.
Im Kern steht eine Referenzarchitektur für eine "Secure-by-Design Connected Product Platform" auf AWS. Auf der Edge-Seite, also direkt am Produkt oder Gerät, sorgen sichere Konnektivität, signierte Komponenten und sichere Over-the-Air-Updates für Schutz und Aktualität. Dies kann Edge-first erfolgen: Daten verbleiben zur Erstverarbeitung vor Ort, was sowohl Bandbreitenkosten als auch die Angriffsfläche reduziert. In der Cloud bündeln Dienste wie AWS IoT Core, IoT Device Defender und Security Hub Überwachung, Bedrohungserkennung und zentrale Sicherheitstransparenz.
Vorteile
Ihr Nutzen auf einen Blick
Sie erreichen die Konformität und schaffen zugleich eine wiederverwendbare Grundlage, die künftige Produktlinien und weitere Regularien entlastet.

Klarer Konformitätspfad
Dokumentierte Reife für die Frist am 11.09.2026 und ein klarer Pfad zur vollen Konformität bis Ende 2027
90% CRA-Abdeckung
Quantifizierte ~90 %-Abdeckung der CRA-Technikanforderungen durch den AWS Well-Architected Framework Review (mit IoT Lens) – verbleibende rechtliche Lücken werden transparent identifiziert und gemeinsam adressiert

Wiederverwendbare Architektur
Deutlich geringerer Aufwand pro Folge-Produktlinie durch wiederverwendbare Architekturmuster, CDK-Templates und Dokumentationsgeneratoren

Meldefähigkeit nachgewiesen
Nachweisbare 24h-Meldefähigkeit mit automatisierten 72h- und 14-Tage-Zyklen, integriert in die ENISA Single Reporting Platform und validiert durch Tabletop-Übungen vor September 2026
Automatisierte SBOM-Pipeline
Automatisierte SBOM-Abdeckung bereits zur Build-Zeit (Syft, CycloneDX, Sigstore/Cosign), ausgerichtet an BSI TR-03183 – kontinuierliches Vulnerability-Scanning skalierbar über das gesamte Portfolio

Nahtlose Edge-Cloud-Integration
Durchgängige Edge-Cloud-Integration auf AWS, praxiserprobt mit IoT Greengrass, IoT SiteWise Edge und IoT Core in industriellen Produktivumgebungen
Reduziertes Bußgeldrisiko
Vermeidung von Bußgeldrisiken durch dokumentierte CRA-Konformität je Produktfamilie

Wettbewerbsvorteil durch Compliance
Dokumentierte Konformität als Wettbewerbsvorteil in EU-Ausschreibungen
Starten Sie mit einem kompakten Assessment
Sie wollen wissen, wo Ihre Produkte beim CRA stehen und welche Schritte bis zu den Fristen nötig sind? In einem 60-minütigen Termin bewerten wir zusammen Relevanz für Sie. Als AWS Premier Tier Partner und Teil der Reply Group begleiten wir Sie von der ersten Standortbestimmung bis zur Pilotumsetzung – pragmatisch und ergebnisorientiert.

Storm Reply ist auf die Gestaltung und Implementierung innovativer cloudbasierter Lösungen und Dienstleistungen spezialisiert. Mit umfassender Expertise in der Erstellung und Verwaltung von Infrastructure as a Service (IaaS), Software as a Service (SaaS) und Platform as a Service (PaaS) Cloud-Lösungen unterstützt Storm Reply große Unternehmen in Europa und weltweit bei der Implementierung cloudbasierter Systeme und Anwendungen. Storm Reply ist ein AWS Premier Consulting Partner.