Déployez, Sécurisez, Auditez : Le triptyque gagnant d'Amazon Bedrock AgentCore Gateway pour vos serveurs MCP.
Déployez, Sécurisez, Auditez : Le triptyque gagnant d'Amazon Bedrock AgentCore Gateway pour vos serveurs MCP.
Par Wael Saideni
Passer d'un prototype d'agent IA local à une infrastructure de production sécurisée, scalable et gouvernée est le véritable "mur" auquel se heurtent aujourd'hui les entreprises. Si les démonstrations de modèles de langage (LLM) capables de raisonner sont impressionnantes, leur intégration concrète et fiable dans le système d'information (SI) reste un défi majeur.
C'est ici qu'intervient le Model Context Protocol (MCP), couplé à la puissance d'Amazon Bedrock AgentCore. Ensemble, ils définissent une nouvelle norme pour l'IA agentique en entreprise.
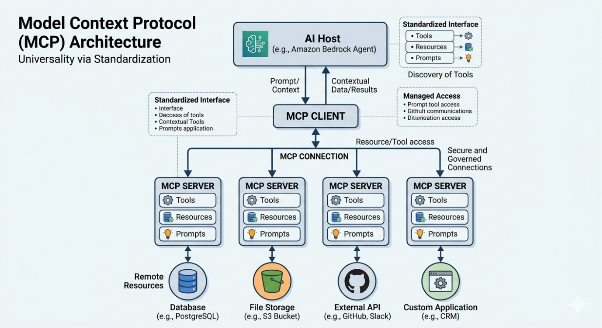
Une architecture Model Context Protocol (MCP) montrant la connexion entre un hôte IA et des serveurs de ressources distants
Le MCP : La promesse d'une interopérabilité universelle
Publié par Anthropic en novembre 2024, le MCP est un protocole open source conçu pour standardiser la manière dont les agents IA interagissent avec les outils et les données externes. Avant le MCP, chaque intégration d'API ou de base de données nécessitait un code spécifique ("ad hoc"). Avec le MCP, un serveur de ressources expose ses capacités via un contrat unique, permettant à n'importe quel agent compatible de consommer ces outils sans friction.
Le "Gap" de production : Au-delà du tutoriel
Pourtant, sur le papier, la révolution semble plus simple qu'elle ne l'est en pratique. Les tutoriels actuels se concentrent souvent sur des exécutions locales ou des preuves de concept (PoC) simplifiées. Pour une Direction des Systèmes d'Information (DSI), les questions brûlantes pour un déploiement réel restent souvent sans réponse :
- Comment gérer l'authentification robuste de manière centralisée ?
- Comment isoler les accès et garantir la gouvernance dans un environnement multi-tenant ?
- Où sont les logs d'audit et comment assurer la traçabilité des actions effectuées par l'agent ?
Le fossé entre le PoC MCP et l'infrastructure de production est exactement là où les projets agents s'enlisent. L'industrialisation exige une couche d'abstraction supérieure.
AgentCore Gateway : Le hub de sécurité et de gouvernance
C'est précisément le rôle d'Amazon Bedrock AgentCore Gateway. Cette solution agit comme un hub intelligent, managé et sécurisé entre vos agents et vos sources de données (vos serveurs MCP).
Plutôt que de laisser chaque agent gérer ses propres connexions, secrets et permissions, la Gateway centralise cette logique. Elle agit comme une passerelle unique qui transforme vos API existantes, vos fonctions Lambda et vos serveurs MCP en outils directement exploitables par des agents IA, tout en appliquant les politiques de l'entreprise.
Les piliers architecturaux de la Gateway pour la production
- Sécurité Native et Centralisée : La Gateway prend en charge la validation des tokens d'identité et s'intègre parfaitement avec des fournisseurs d'identité comme Amazon Cognito, assurant une authentification forte de bout en bout.
- Gouvernance et Contrôle d'Accès : Le routage vers les ressources est piloté par des rôles IAM (Identity and Access Management), appliquant le principe du moindre privilège. L'agent ne voit et n'invoque que ce qui lui est explicitement autorisé.
- Abstraction et Scalabilité Serverless : La Gateway gère la mise à l'échelle automatique (auto-scaling) et la haute disponibilité, libérant les équipes techniques de la gestion de l'infrastructure sous-jacente.
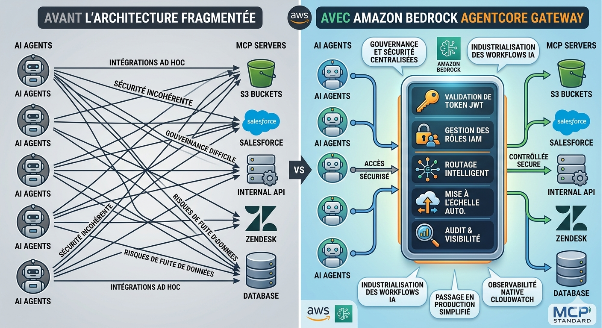
Amazon Bedrock AgentCore Gateway : comment elle centralise la sécurité, le routage et l'audit pour les ressources protégées
Démonstration concrète : Un agent conversationnel connecté à Amazon S3
Pour illustrer la puissance de cette architecture unifiée, examinons un cas d'usage classique : la gestion documentaire sur Amazon S3. Grâce à AgentCore Gateway, nous pouvons transformer un bucket S3 en une source de données interactive et sécurisée.
Démo : agent conversationnel connecté à S3 via AgentCore Gateway — authentification Cognito, exécution serverless sur AgentCore Runtime.
https://www.youtube.com/watch?v=URKTAbMXBiM
Le flux d'exécution sécurisé
Imaginez un utilisateur demandant en langage naturel : "Peux-tu lister les fichiers du dossier 'rapports' et me résumer le dernier document ajouté ?".
L'architecture mise en place pour cette démo assure un flux sécurisé :
- Authentification : L'utilisateur s'authentifie via Amazon Cognito.
- Requête via Gateway : L'interface UI (ex: Streamlit) envoie la requête à l'AgentCore Gateway, porteuse du token d'identité.
- Validation IAM et Routage : La Gateway valide le token, vérifie les permissions IAM et route la requête vers le serveur MCP approprié.
- Exécution Serverless : Le serveur MCP (exposant les méthodes S3 comme List ou Read) s'exécute dans un environnement AgentCore Runtime serverless.
Ce modèle garantit que l'agent n'accède au bucket S3 qu'avec l'identité validée de l'utilisateur final, sous le contrôle strict de IAM, et sans gestion d'infrastructure lourde.
Du PoC à la Production : Recommandations architecturales clés
L'architecture de l'AgentCore Gateway est intrinsèquement robuste et conçue pour la production, notamment grâce à sa séparation nette des responsabilités et son observabilité native via CloudWatch. Pour passer du PoC à un déploiement d'entreprise complet, voici les piliers stratégiques à valider :
- Observabilité Opérationnelle : L'intégration native avec Amazon CloudWatch (logs, métriques, et traces distribuées via X-Ray) n'est pas une option. Elle est indispensable pour le monitoring, le débuggage et l'audit des interactions agent-données.
- Architecture d'Authentification : Pour des utilisateurs humains, l'implémentation d'un flux OAuth standard (comme authorization_code avec PKCE) au niveau de l'interface client est cruciale pour propager correctement l'identité jusqu'à la Gateway.
- Granularité des Permissions : Plutôt que des scopes génériques, il est recommandé de définir des permissions IAM fines au niveau de chaque outil MCP (ex: dissocier s3:GetObject de s3:ListBucket) pour une gouvernance optimale.
En adoptant ces principes, l'architecture démontrée devient le socle fiable d'une stratégie agentique à l'échelle.
Ce que cela change pour votre stratégie IA
L'intérêt d'AgentCore Gateway dépasse largement le simple cadre de S3. Cette architecture est un hub universel de gouvernance. Demain, vous pourrez connecter vos agents à Salesforce, Zendesk, SAP, ou vos bases de données propriétaires avec le même niveau de sécurité et de contrôle centralisé.
Pourquoi est-ce stratégique pour la DSI ?
- Vitesse de déploiement : Vos développeurs se concentrent sur la logique métier et la valeur ajoutée, pas sur la "plomberie" réseau et sécurité.
- Confiance et Conformité : La sécurité n'est pas un ajout tardif, elle est le fondement même de l'accès aux données.
- Gouvernance centralisée : Un seul point de contrôle pour monitorer, auditer et gérer tous les appels d'outils de vos agents IA.
Conclusion
L'ère des agents IA expérimentaux touche à sa fin. Pour les DSI, la question n'est plus de savoir si l'IA peut accomplir une tâche, mais comment elle peut le faire de manière sécurisée, industrialisée et conforme aux politiques de l'entreprise.
Amazon Bedrock AgentCore Gateway apporte la réponse architecturale que le marché attendait. En standardisant les interfaces via MCP et en sécurisant centralement les accès via l'infrastructure AWS, vous disposez enfin de la rampe de lancement nécessaire pour déployer des agents IA de confiance à l'échelle de l'entreprise.